Bankanızdan geldiği izlenimi veren bir e-posta, kargonuzun teslim edilemediğini söyleyen bir SMS ya da hesabınızın kapatılacağını bildiren bir mesaj… Hepsinin ortak noktası, sizi aceleyle bir bağlantıya tıklatmaya çalışmasıdır. Dijital dolandırıcılığın en yaygın yöntemlerinden biri olan phishing, teknik bir açıktan çok insanın dikkatsizliğine ve güven duygusuna yaslanır. Bu yazıda phishing nedir sorusunu yanıtlıyor, saldırının nasıl kurgulandığını ve kendinizi nasıl koruyabileceğinizi anlatıyoruz.
Phishing Saldırısı Nedir?
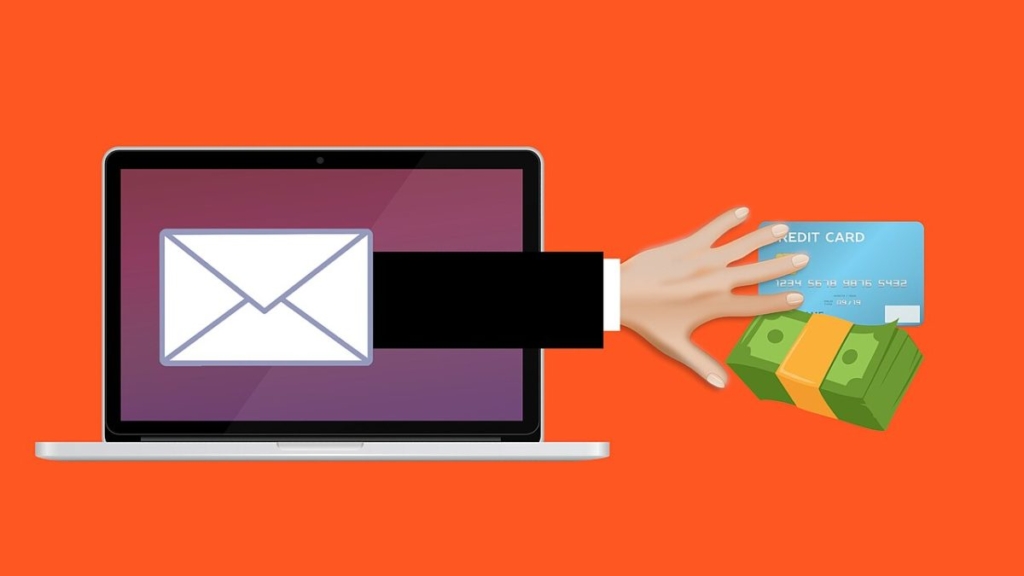
Phishing, Türkçede oltalama saldırısı olarak bilinir. Saldırgan kendisini banka, kargo firması, sosyal medya platformu, kamu kurumu ya da iş arkadaşınız gibi güvenilir bir kaynak olarak tanıtır ve sizden parola, kart bilgisi, doğrulama kodu gibi hassas verileri almaya çalışır. İsim, balık tutmaktaki mantıktan gelir: Yem atılır, oltaya takılan beklenir.
Saldırı genellikle üç adımda ilerler. Önce inandırıcı bir mesaj hazırlanır; kurum logosu, resmî bir dil ve çoğu zaman bir aciliyet duygusu eklenir. Ardından kullanıcı, gerçeğine çok benzeyen sahte bir sayfaya yönlendirilir. Son adımda kullanıcının bu sayfaya yazdığı bilgiler saldırgana ulaşır. Bazı durumlarda bağlantı yerine bir ek dosya gönderilir ve dosya açıldığında cihaza zararlı yazılım bulaşır. Bu tür yazılımların nasıl çalıştığını RAT nedir ve nasıl temizlenir başlıklı yazımızda ayrıntılı biçimde ele almıştık.
Oltalamayı tehlikeli kılan şey, güçlü bir antivirüsün ya da güncel bir işletim sisteminin tek başına yeterli olmamasıdır. Çünkü bilgiyi veren, çoğu zaman kullanıcının kendisidir.
Phishing Saldırı Türleri
Oltalama tek bir kalıba sığmaz; kullanılan kanala ve hedefe göre farklı adlar alır.
- E-posta oltalaması: En bilinen türdür. Aynı mesaj çok sayıda kişiye gönderilir; fatura, iade, hesap doğrulama gibi konular kullanılır.
- Hedefli oltalama (spear phishing): Belirli bir kişi ya da kurum için hazırlanır. Mesajda adınız, unvanınız, çalıştığınız birim gibi ayrıntılar yer aldığı için ayırt etmesi daha zordur.
- Yönetici oltalaması (whaling): Şirket yöneticilerini ya da ödeme yetkisi olan çalışanları hedefler. Çoğu zaman sahte bir ödeme talimatı içerir.
- SMS oltalaması (smishing): Kısa mesajla gelir. Kargo takibi, ceza bildirimi, hediye çeki gibi bahaneler öne çıkar.
- Sesli oltalama (vishing): Telefonla aranırsınız; karşıdaki kişi kendini banka görevlisi ya da resmî bir yetkili olarak tanıtır ve kart bilgisi veya SMS kodu ister.
- Sahte site ve arama sonucu oltalaması: Gerçek sitenin adresine çok benzeyen alan adları kullanılır; kimi zaman bu sayfalar reklam alanlarında üst sıralara taşınır.
- Sosyal medya oltalaması: Telif ihlali, mavi tik başvurusu, çekiliş kazandınız gibi mesajlarla hesap bilgileri istenir. Hesabınız bu yolla ele geçirildiyse çalınan hesabı geri alma adımlarına göz atabilirsiniz.
- QR kod oltalaması: Afiş, e-posta ya da faturaya yerleştirilen karekod, kullanıcıyı sahte bir giriş sayfasına götürür.
Sahte Bir Mesaj Nasıl Anlaşılır?
Her oltalama mesajı kusurlu olmaz, ancak bazı işaretler sık tekrarlanır: gönderen adresinin kurumun resmî alan adıyla uyuşmaması, “hemen işlem yapmazsanız hesabınız kapatılacak” türünden baskı cümleleri, yazım ve anlatım bozuklukları, beklemediğiniz bir ek dosya, bağlantının üzerine gelindiğinde görünen adresin metindekiyle farklı olması. Adres çubuğundaki kilit simgesi de tek başına güvence değildir; sahte siteler de şifreli bağlantı kullanabilir.
Phishing’den Korunma Yolları
Oltalamaya karşı en etkili savunma, birkaç basit alışkanlığı kalıcı hâle getirmektir.
- Bağlantıya tıklamadan önce durun. Bankanıza ya da alışveriş sitenize mesajdaki bağlantıdan değil, adresi kendiniz yazarak veya resmî uygulamadan girin.
- İki adımlı doğrulamayı açın. Parolanız ele geçirilse bile ikinci adım hesabınızı korumaya yardımcı olur. Doğrulama kodunu kimseyle paylaşmayın; gerçek bir kurum çalışanı bu kodu sizden istemez.
- Her hesap için farklı parola kullanın. Bir parola yöneticisi bu işi kolaylaştırır; ayrıca yalnızca gerçek alan adında otomatik doldurma yaptığı için sahte sayfaları fark etmenize de yardım eder.
- Yazılımlarınızı güncel tutun. Tarayıcı, işletim sistemi ve güvenlik yazılımı güncellemeleri bilinen zararlı sayfaların bir bölümünü engeller.
- Telefonda bilgi vermeyin. Şüpheli bir aramada görüşmeyi sonlandırıp kurumu resmî numarasından kendiniz arayın.
- Eklere temkinli yaklaşın. Beklemediğiniz bir dosyayı, gönderen tanıdık görünse bile açmadan önce başka bir kanaldan teyit edin.
- Paylaştıklarınızı sınırlayın. Sosyal medyada açık duran doğum tarihi, iş yeri ve telefon numarası, hedefli saldırılar için malzeme olur.
Dijital varlık tutanlar için risk daha da yüksektir; cüzdan ve borsa hesaplarına yönelik sahte sayfalar hakkında kripto yatırımında alınması gereken güvenlik önlemleri yazımız yol gösterebilir.
Oltaya Takıldıysanız Ne Yapmalısınız?
Bilgilerinizi sahte bir sayfaya girdiğinizi fark ederseniz zaman kaybetmeden ilgili hesabın parolasını değiştirin ve aynı parolayı kullandığınız diğer hesapları da güncelleyin. Kart bilgisi paylaştıysanız bankanızı arayıp kartı kullanıma kapattırın ve hesap hareketlerini kontrol edin. Açık oturumları sonlandırın, cihazınızı güvenlik yazılımıyla taratın. Maddi kayıp varsa ekran görüntüleri ve mesajlarla birlikte savcılığa ya da kolluk birimlerine başvurabilirsiniz. Sahte mesajı ilgili kuruma bildirmeniz, başkalarının da korunmasına katkı sağlar.
Özetle oltalama saldırısı, teknolojiden çok dikkat eksikliğinden beslenir. Acele ettiren her mesaja bir adım geriden bakmak, bağlantı yerine resmî adresi kullanmak ve iki adımlı doğrulamayı açık tutmak, bu saldırıların büyük bölümünü etkisiz bırakmaya yeter.
Görsel: Mohamed Hassan / Wikimedia Commons (CC0)